
72个Win软件站竟藏木马! AI批量造假壳,用户中招竟靠“养熟”
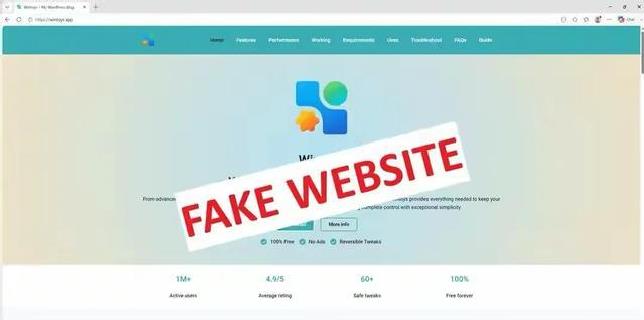
如今网络上一些网站设置的陷阱让人防不胜防。它们借助WordPress平台搭建出快速的外壳,内容都由人工智能生成,还故意保留微软旧的标志来增加迷惑。最为巧妙的做法是“养熟”手法。先期下载按钮指向微软商店,让初始用户毫无防备,等搜索排名稳固、用户信任建立之后,就悄悄把链接改成藏有木马的版本。
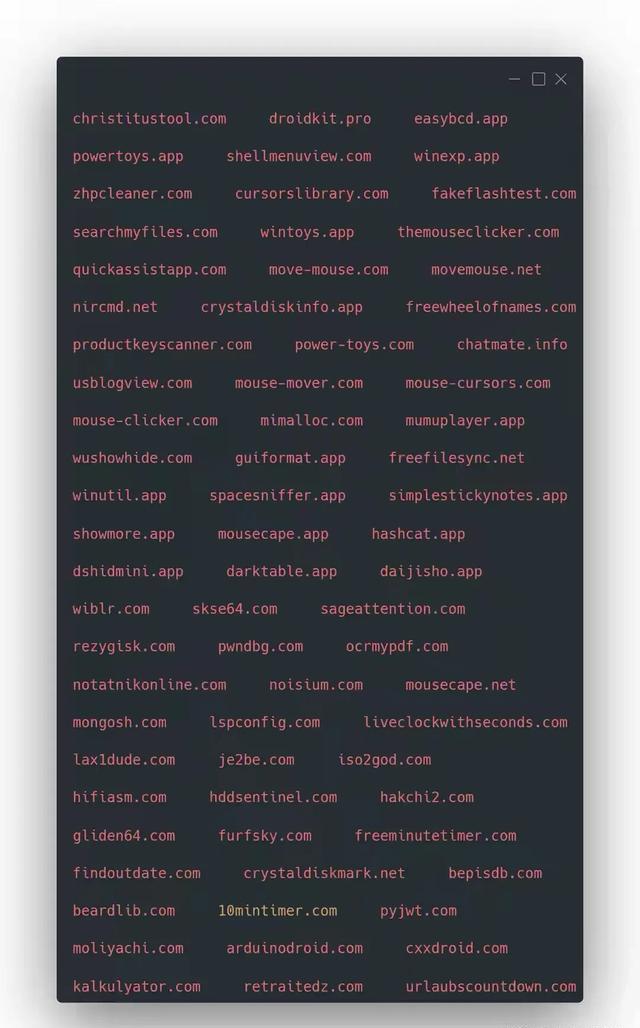
这种方式更令人警惕。网站会先判断访问者类型,如果遇到安全研究员或机器人就会跳走,只针对普通用户投放恶意软件。涉及的软件包括PowerToys、CrystalDiskMark这些常见安装工具,中招的站点总数多达72个。
以前大家习惯通过搜索引擎寻找资源,如今看来排名靠前的网站也可能藏着风险。最可靠的办法是选择微软商店或软件作者在GitHub的主页直接下载。
下软件时养成右键查看属性里有没有数字签名的习惯,这个习惯值得坚持下去。
这些假冒的站点有时看起来与真实项目很相似。AI生成的内容填满页面,设计元素模仿官方风格,让人一时难以分辨真伪。尤其是那些看似无害的安装程序按钮,点击后会跳转到微软商店,这让不少用户放松了警惕。
一旦排名逐步提升,信任逐步建立,链接突然改变的后果就会显现。用户可能已经习惯了某个网站提供的工具,却不知道其中隐藏的风险点。
数据表明,72个站点涉及的工具覆盖了日常使用的多个领域。PowerToys帮助用户调整Windows界面设置,CrystalDiskMark则用于磁盘性能测试,这些都是很多人安装后必不可少的。
相比之下,微软商店上的应用经过严格审核,来源明确可靠。GitHub上的代码库同样经过开发者验证,用户能直接查看源码,减少未知风险。
培养数字签名查看习惯能有效防范许多攻击。未签名的软件往往来源不明,下载后容易引入问题,而签名则证明来自可靠方。
从这些事件中可以感受到,软件生态正变得更加复杂。用户在选择时需要多加留意,而不是只依赖搜索结果。
一个简单例子是,某用户下载PowerToys时看到排名靠前的假网站,按钮指向商店,安装成功后才发现后续版本有异常。这种情况在网络工具领域并不罕见。
软件作者通过GitHub维护主页,能让用户获得最准确的信息。相比那些第三方站点,这里更新更快、反馈更直接。
微软商店的应用支持跨设备安装,用户无需担心版本兼容问题。数字签名也能在安装时提供额外保障,让整个过程更安心。
在日常生活中,很多人会忽略这些小习惯。遇到工具需求时,多看属性窗格就能避免不少麻烦。
网络安全意识需要日常积累。简单的一步,就能让下载过程少走弯路。
这些假冒操作告诉我们,软件下载不应只看排名,更要看来源。选择正规渠道,才能让计算机保持干净稳定。
用户可以通过微软官网或软件仓库获取最新信息。这样的方式不仅可靠,还能获得作者的直接支持。
在软件世界里,每一次选择都可能影响使用体验。保持警惕,就能让工作和娱乐更加顺利。
从这些情况看,软件生态需要更多透明度。用户与开发者之间的联系应更直接,才能减少误解。
(科技责编:拓荒牛
 )


 晋ICP备17002471号-6